정치 · 2026. 6. 22.
한성숙도 여기까지? '모두의 창업' 정보유출에 사과
‘모두의 창업’ 5000명 개인정보 유출…참여 AI 업체 비정상 API 호출로 발생
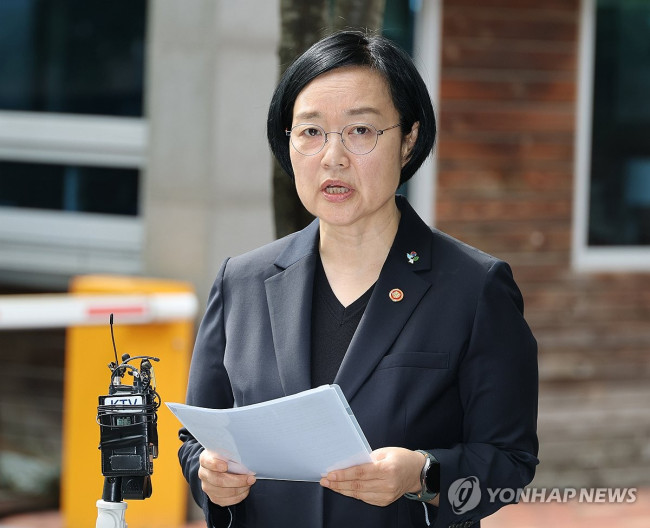
중소벤처기업부가 주관하고 창업진흥원이 운영한 ‘모두의 창업’ 프로젝트에서 1차 합격자 5000명의 개인정보와 창업 아이디어가 유출됐다. 유출 주체는 외부 해커가 아니라 프로젝트에 참여한 AI 솔루션 업체로, 비정상적인 API 호출과 웹 크롤링을 통해 정보를 빼낸 것으로 확인됐다. 인사청문회를 사흘 앞둔 한성숙 중기부 장관(국무총리 후보자)은 22일 직접 사과에 나섰으며, 단순한 사과를 넘어 시스템 전반과 관리 감독 책임까지 언급하며 후속 조치를 약속했다.
‘모두의 창업’은 정부 부처 창업·아이디어 공모전 사상 최대 규모인 62,944명이 지원한 프로젝트다. 선발자들에게는 창업 활동자금 200만원, 멘토링, AI 솔루션 지원 등이 제공될 예정이었다.
유출된 정보는 이메일 주소(비공개 설정), 창업 아이디어 요약정보, 심사평, 도전자 프로필 등이다. 실명, 휴대전화번호, 상세 사업계획서는 유출되지 않은 것으로 파악된다.
유출 경위와 기술적 원인
유출은 2026년 6월 15일 오전 9시, 1차 합격자 프로필이 플랫폼에 공개된 직후 발생했다. 프로젝트 참여 AI 솔루션 업체가 서버의 접근 통제가 미흡한 API를 통해 비공개 이메일 주소를 대량 수집한 뒤 자사 서비스 홍보 메일을 발송하면서 드러났다.
중기부 조사 결과 9개 국내 IP에서 비공개 정보에 접근한 사실이 확인됐으며, 이는 외부 해킹이 아닌 사업 참여 업체의 비정상적 접근으로 판명됐다. 창업진흥원은 같은 날 오후 3시경 이용자 문의를 통해 사고를 인지하고 즉시 접근을 차단했으며, 18일 KISA에 공식 신고했다.
일부 참여자는 이미 5월 7일경 API 취약점을 발견했다고 주장한 바 있으며, 창업진흥원은 지난해 정보보안 감사에서 15개 항목 감점을 받은 것으로 알려졌다.
중기부와 창업진흥원은 사고 인지 즉시 긴급 보안 조치를 시행하고, 관계기관과 함께 사고 원인·유출 경위·피해범위를 조사 중이다. 외부 보안 전문기관을 통한 보안 진단과 개선 대책 마련도 병행할 계획이며, 해당 AI 업체는 공급 대상에서 제외됐다. 5000명 전원에게는 유출 사실이 개별 통지됐다.
한성숙 후보자 사과와 후속 조치 약속
한성숙 국무총리 후보자는 22일 인사청문회 준비 사무실 출근길에 직접 사과했다. 그는 “걱정과 불편을 겪은 이용자 여러분께 진심으로 사과드린다”며 “정부를 믿고 창업에 도전해준 여러분들의 신뢰를 지켜드리지 못했다. 주무 부처 장관으로서 무거운 책임을 통감하며 깊이 송구하다”고 밝혔다.
한 후보자는 “모두의 창업은 완성된 결과물이 아니라 함께 만들어가는 과정의 프로젝트라는 점에 주안점을 두고 시작했다”면서도 “그렇지만 어떠한 정책적 취지도 국민의 개인정보와 신뢰를 지키지 못한 책임보다 앞설 수는 없다”고 강조했다.
한 후보자는 “무엇보다 피해를 보신 이용자 보호를 최우선으로 삼아 추가 피해가 발생하지 않도록 필요한 조치를 신속히 시행하는 한편, 도전자의 아이디어가 안전하게 보호받을 수 있도록 대책도 마련하겠다”고 강조했다.
한성숙, 버틸 수 있나
이번 사고는 한 후보자가 이미 안고 있던 다주택자 논란과 서학개미 논란에 더해 인사청문회 직전에 터진 대형 악재다. 특히 한 후보자가 유출 발생 다음 날인 6월 16일 ‘모두의 창업’ 행사에 참석해 프로젝트를 홍보한 점과, 사과 과정에서 시스템 전반과 관리 감독 책임까지 언급한 점이 주목된다. 국민의힘 등 야권은 관리 감독 소홀과 사전 대응 미흡을 집중적으로 파고들 전망이다. 인사청문회는 6월 25~26일 이틀간 열린다.
이번 사건은 정부 대형 플랫폼 사업의 보안 취약성과 외부 위탁업체 관리의 중요성을 드러냈다. 한 후보자의 사과는 단순한 유감 표명을 넘어 사전 우려 제기 단계부터 시스템 운영, 관리 감독 전반에 대한 점검과 책임 규명을 약속했다는 점에서 주목된다.
중기부와 창업진흥원이 조사 결과를 투명하게 공개하고, 실효성 있는 재발 방지 대책을 마련할 수 있을지가 향후 신뢰 회복의 관건이 될 전망이다.
댓글 0